Siemens Smart Infrastructure представил SIPROTEC V — виртуализированную версию платформы SIPROTEC 5 для задач релейной защиты и управления цифровыми подстанциями. Официальный анонс вышел 3 февраля 2026 года. По заявлению Siemens, решение позволяет консолидировать функциональность до 60 аппаратных устройств SIPROTEC 5 в одном серверном решении (press.siemens.com).
Главная идея SIPROTEC V — отделить функции защиты и управления от специализированного аппаратного терминала и перенести их в серверную программную среду. Siemens описывает такой подход как программно-определяемую защиту и управление (software-defined protection and control): алгоритмы защиты остаются знакомыми по SIPROTEC 5, но исполняются уже не в отдельных физических терминалах, а на серверной платформе подстанционного класса (siemens.com).
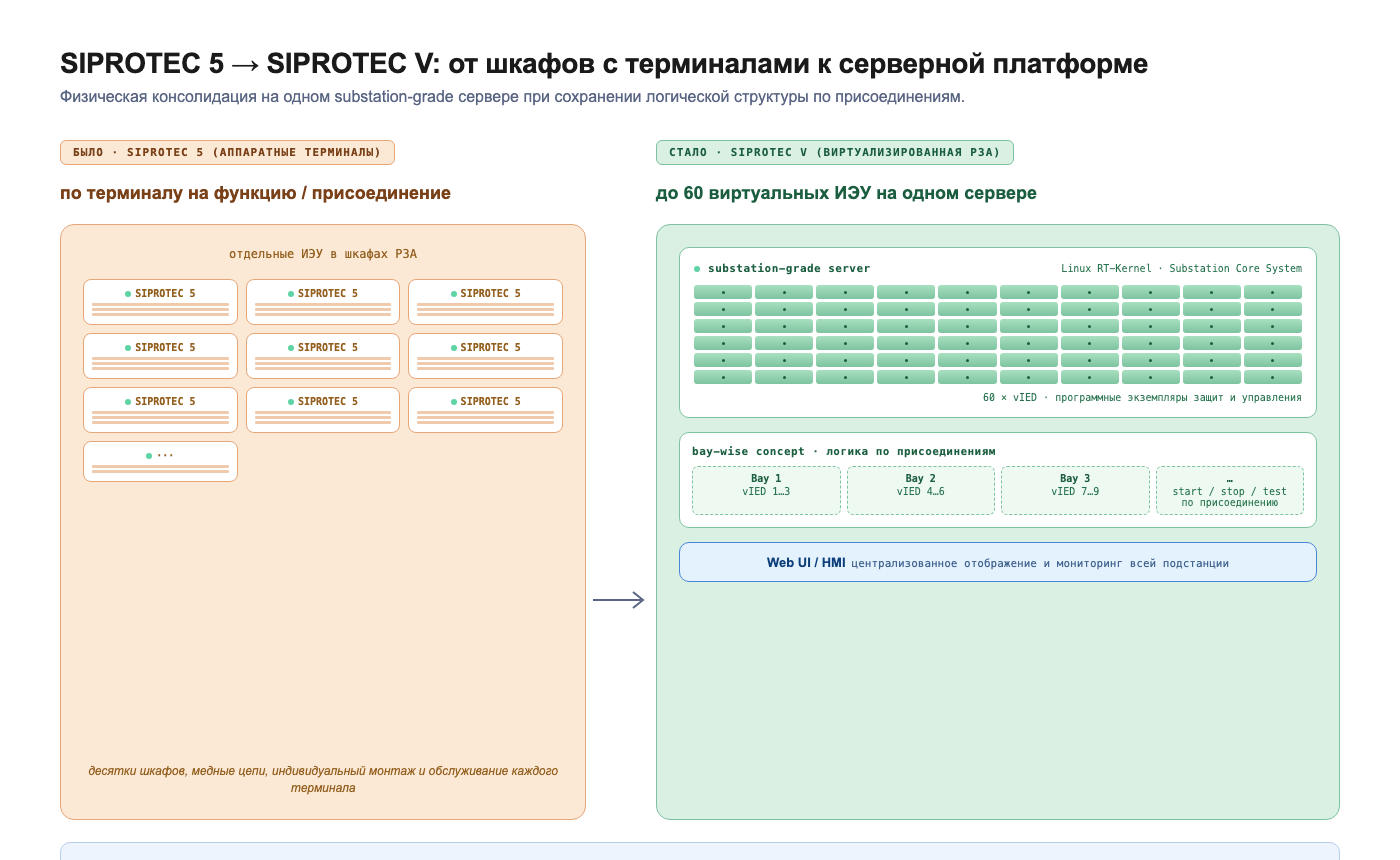
При этом важно правильно понимать термин «консолидация». SIPROTEC V действительно размещает функции защиты и управления многих присоединений на одной серверной платформе. Но это не означает превращение всей РЗА подстанции в один монолитный алгоритм. Внутри серверной среды функции организованы как набор виртуальных ИЭУ и логически структурированы по присоединениям.
Как корректно перевести ключевые термины Siemens
| Термин Siemens | Рекомендуемый перевод | Пояснение |
|---|---|---|
| software-defined protection and control | программно-определяемая защита и управление | По аналогии с software-defined networking / software-defined infrastructure. Смысл — функции РЗА и управления определяются, масштабируются и обслуживаются программно, а не жёстко привязаны к отдельному аппаратному терминалу. |
| whitelisted substation-grade hardware | разрешённое к применению аппаратное обеспечение подстанционного класса | Дословно «whitelisted» — включённое в белый список. В русской инженерной статье лучше не писать «белосписочное железо». Корректнее: аппаратная платформа, одобренная Siemens для работы с SIPROTEC V. |
| Substation-grade computing hardware | вычислительное оборудование подстанционного класса | Серверная аппаратная платформа, рассчитанная на условия применения на энергообъекте. |
| Linux with RT-Kernel | Linux с ядром реального времени | RT-Kernel = real-time kernel. В контексте РЗА важно подчеркнуть предсказуемость выполнения задач во времени. |
| bay-wise concept | организация по присоединениям / архитектура с логикой по присоединениям | «Bay» в подстанционном контексте — присоединение / ячейка. Смысл: виртуализация не превращает систему в один монолит; функции остаются структурированы по присоединениям. |
Что именно представил Siemens
SIPROTEC V позиционируется как решение для централизованной защиты и управления подстанцией. В описании продукта Siemens указывает, что SIPROTEC V является виртуализированной версией SIPROTEC 5 для цифровых подстанций (siemens.com).
В профиле продукта Siemens уточняет, что решение поддерживает до 60 виртуальных ИЭУ на одном сервере подстанционного класса. Также указывается, что для проектирования используются привычные для экосистемы SIPROTEC инструменты: DIGSI 5 и IEC 61850 System Configurator (SIPROTEC V Profile, PDF).
Иными словами, Siemens старается сохранить для инженера знакомую логику работы с SIPROTEC 5, но меняет физическую архитектуру: вместо набора отдельных терминалов — серверная платформа, виртуальные устройства и централизованный HMI.
Один сервер или много устройств?
Короткий ответ: физически — одна серверная платформа; логически — набор виртуальных ИЭУ, организованных по присоединениям.
Это принципиальный момент для понимания SIPROTEC V.
В классической архитектуре каждое присоединение обычно имеет собственный набор терминалов РЗА и управления. В SIPROTEC V функции многих таких терминалов переносятся на общую серверную платформу. Siemens говорит о поддержке до 60 виртуальных ИЭУ на одном substation-grade server (SIPROTEC V Profile).
Но внутри этой платформы логика не смешивается в один общий «супер-терминал». Она остаётся разделённой по виртуальным ИЭУ и присоединениям:
| Уровень | Как это выглядит в SIPROTEC V |
|---|---|
| Физический уровень | Один сервер / серверное решение подстанционного класса |
| Программный уровень | До 60 виртуальных ИЭУ |
| Логический уровень | Функции защиты, управления, логики и мониторинга организованы по присоединениям |
| Эксплуатационный уровень | Операции жизненного цикла могут выполняться по отдельному присоединению |
| Подстанционный уровень | HMI обеспечивает централизованное отображение и мониторинг всей подстанции |
Поэтому корректная формулировка для статьи может быть такой:
SIPROTEC V консолидирует функции защиты и управления многих присоединений на одной серверной платформе. Однако эта консолидация не означает объединения всей РЗА подстанции в один монолитный алгоритм. Внутри серверной среды функции организованы как набор виртуальных ИЭУ, структурированных по присоединениям: каждое присоединение сохраняет собственную логику защиты, управления, сигнализации и мониторинга.
Архитектура: от терминалов к серверной платформе
Согласно материалам Siemens, архитектура SIPROTEC V включает несколько уровней:
- Вычислительное оборудование подстанционного класса (substation-grade computing hardware) — серверная аппаратная платформа, рассчитанная на применение на энергообъекте.
- Linux с ядром реального времени (Linux with RT-Kernel) — операционная среда, обеспечивающая предсказуемое выполнение задач защиты и управления.
- Substation Core System и программное обеспечение защиты SIPROTEC 5 — программная среда, в которой исполняются функции защиты и управления.
- Web UI / HMI — интерфейс для централизованного отображения, управления и диагностики.
- Инжиниринг через DIGSI 5 и IEC 61850 System Configurator — привычный для SIPROTEC 5 инструментарий проектирования (SIPROTEC V Profile).
Важная деталь: SIPROTEC V использует организацию по присоединениям (bay-wise concept). Это означает, что виртуализация не превращает систему РЗА в один большой монолитный терминал на всю подстанцию. Логика остаётся структурированной по присоединениям: каждое присоединение содержит свои функции защиты, управления, логики и мониторинга.
На продуктовой странице Siemens отдельно указывает, что операции жизненного цикла — start, stop, test — могут выполняться для одного присоединения без прерывания работы других присоединений (siemens.com).
Это важный эксплуатационный тезис. Виртуализация в данном случае не должна восприниматься как «всё сложили в один сервер и теперь всё зависит от одной общей программы». Правильнее говорить о серверной платформе, на которой размещены отдельные программные экземпляры защит и управления, соответствующие логике присоединений.
IEC 61850, GOOSE, MMS и Sampled Values
Технически SIPROTEC V рассчитан именно на цифровую архитектуру подстанции. В профиле продукта Siemens указывает поддержку:
- IEC 61850 GOOSE;
- MMS server;
- IEC 61850-9-2LE Sampled Values;
- IEC 61869-9 Sampled Values (SIPROTEC V Profile).
Отдельно указаны механизмы резервирования сети PRP и HSR, а также синхронизация времени по IEEE 1588 / PTP с поддержкой профилей, применяемых в электроэнергетике.
Это фактически указывает на целевую архитектуру с process bus, где измерения поступают от merging units, а серверная платформа выполняет функции защиты, управления, регистрации и диагностики.
В такой архитектуре особенно возрастает роль следующих компонентов:
- корректной конфигурации SCD;
- надёжной доставки Sampled Values;
- синхронизации времени по PTP;
- резервирования сети PRP/HSR;
- диагностики GOOSE/SV/MMS-трафика;
- контроля соответствия фактической конфигурации проектной модели IEC 61850.
Какие функции защиты заявлены
В профиле продукта Siemens перечисляет основные классы функций защиты, которые могут быть реализованы в SIPROTEC V:
- защита линий и фидеров;
- дистанционная защита;
- максимальная токовая защита;
- направленная МТЗ;
- защита по напряжению и частоте;
- телеускорение / teleprotection;
- УРОВ;
- АПВ;
- контроль синхронизма;
- одностороннее определение места повреждения;
- защита трансформаторов, включая дифференциальную защиту, МТЗ и тепловую перегрузку;
- защита батарей конденсаторов, включая защиту от небаланса тока;
- защита шин для различных топологий, включая одинарную и двойную систему шин до 30 присоединений (SIPROTEC V Profile).
Здесь особенно интересно наличие защиты шин и трансформаторной дифференциальной защиты в виртуализированной серверной архитектуре. Это уже не только «простые фидерные функции», а полноценный набор функций РЗА для подстанционного применения.
HMI и эксплуатация
SIPROTEC V включает HMI для отображения и управления на уровне всей подстанции. Siemens указывает, что интегрированный HMI обеспечивает централизованную эксплуатацию и мониторинг всей подстанции, при этом сохраняется логика работы по присоединениям (SIPROTEC V Brochure, PDF).
В состав эксплуатационных возможностей входят:
- общеподстанционное отображение;
- управление и мониторинг по присоединениям;
- журналы операций и событий;
- аварийная регистрация;
- измерения;
- диагностика;
- мониторинг IEC 61850;
- параметрирование защит;
- управление жизненным циклом программных экземпляров;
- резервное копирование и восстановление.
В этом месте SIPROTEC V становится похож не только на «виртуальное реле», а на более широкую платформу для эксплуатации подстанции: защита, управление, диагностика, журналы, конфигурация и жизненный цикл ПО собираются в одном серверном контуре.
Кибербезопасность
Siemens делает заметный акцент на кибербезопасности. На продуктовой странице SIPROTEC V указаны RBAC, Syslog, CIS-aligned hardening, а также ориентация на требования NERC CIP и BDEW (siemens.com).
Для виртуализированной РЗА это критический блок. Если раньше поверхность атаки была распределена по множеству терминалов, то в серверной архитектуре возрастает значение защиты операционной среды, управления доступом, журналирования, обновлений, контроля целостности конфигурации и управления сертификатами.
Иными словами, кибербезопасность становится не внешним дополнением к системе РЗА, а частью самой архитектуры защиты и управления.
Зачем это нужно Siemens и рынку
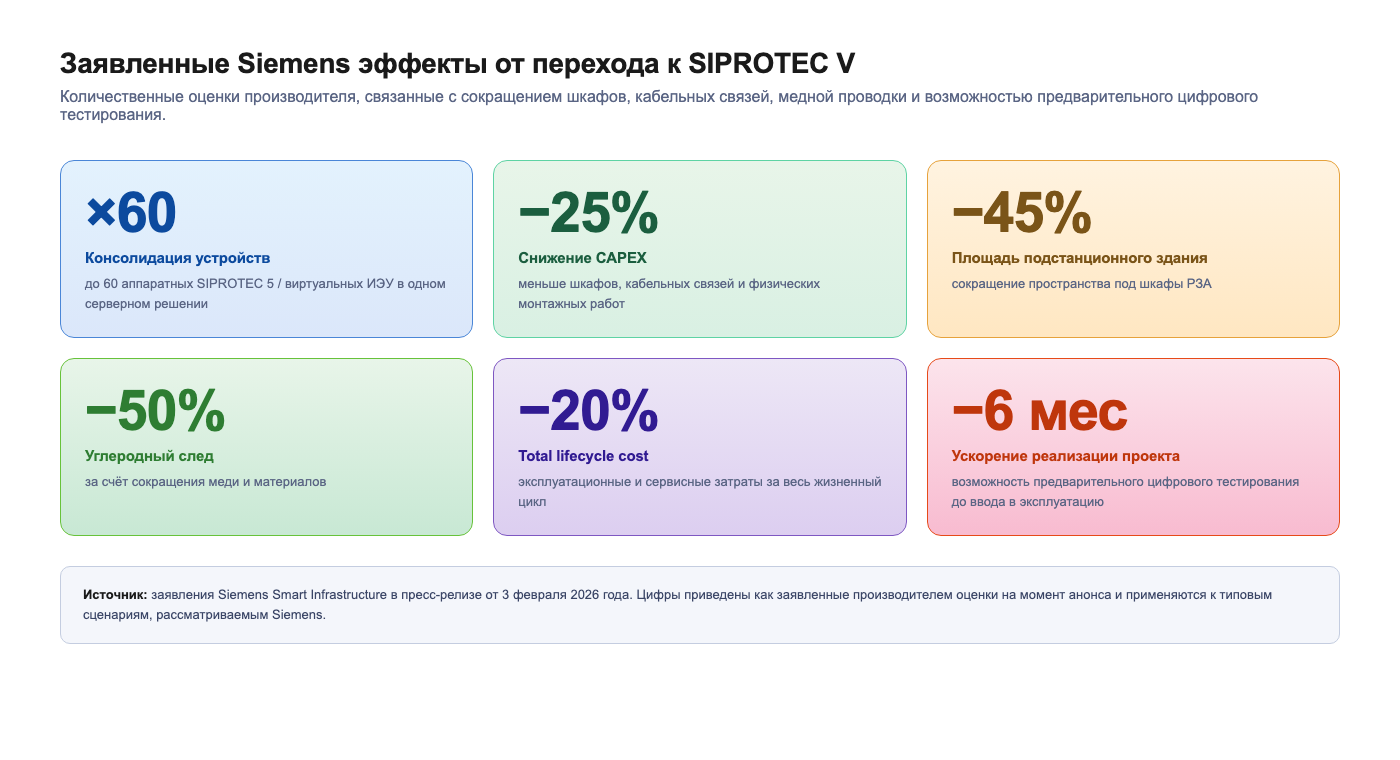
Siemens приводит несколько количественных эффектов от перехода к SIPROTEC V:
| Показатель | Заявление Siemens |
|---|---|
| Консолидация устройств | до 60 аппаратных SIPROTEC 5 / виртуальных ИЭУ в одном серверном решении |
| Снижение CAPEX | до 25% |
| Снижение площади подстанционного здания | до 45% |
| Снижение углеродного следа за счёт сокращения меди и материалов | до 50% |
| Снижение total lifecycle cost | до 20% |
| Ускорение реализации проекта | до 6 месяцев |
Эти оценки Siemens связывает с сокращением количества шкафов, кабельных связей, медной проводки, физических монтажных работ и возможностью предварительного цифрового тестирования конфигурации до ввода в эксплуатацию (press.siemens.com).
Что это меняет в проектировании цифровых подстанций
SIPROTEC V интересен не только как новый продукт Siemens. Гораздо важнее архитектурный сигнал: один из крупнейших производителей РЗА публично выводит на рынок коммерческое решение, в котором защита и управление подстанцией становятся серверными и программно-определяемыми.
Это меняет несколько привычных инженерных вопросов.
Во-первых, терминал РЗА перестаёт быть строго равным отдельному физическому устройству. Теперь он может существовать как виртуальный ИЭУ на общей серверной платформе.
Во-вторых, проектирование защиты всё сильнее смещается в сторону конфигурации программных экземпляров, их жизненного цикла, версий, резервирования и тестирования до ввода в эксплуатацию.
В-третьих, возрастает роль process bus, Sampled Values, PTP, PRP/HSR и merging units. Если измерения поступают в серверную платформу по сети, то качество сетевой архитектуры становится напрямую связано с работоспособностью защиты.
В-четвёртых, эксплуатация должна уметь управлять не только уставками и логикой защит, но и серверной программной платформой: обновлениями, резервными копиями, диагностикой, правами доступа и событиями кибербезопасности.
Важная инженерная оговорка
Сама по себе идея «один сервер вместо десятков терминалов» звучит эффектно, но для эксплуатации и проектирования важно не упрощать её до лозунга.
Более точное описание выглядит так:
SIPROTEC V переносит функции защиты и управления с множества отдельных терминалов на общую серверную платформу подстанционного класса. При этом логическая структура сохраняется: функции организованы как виртуальные ИЭУ и привязаны к присоединениям. Поэтому речь идёт не о едином монолитном устройстве РЗА на всю подстанцию, а о серверной среде, в которой размещается набор логически разделённых защит и функций управления.
Именно эта комбинация — физическая консолидация плюс логическое разделение по присоединениям — делает SIPROTEC V интересным примером развития архитектуры цифровой подстанции.
Вывод
SIPROTEC V — важный маркер для всей отрасли цифровых подстанций. Виртуализированная РЗА перестаёт быть темой конференционных докладов и постепенно становится частью коммерческих продуктовых линеек крупных производителей.
Для инженеров РЗА и АСУ ТП это означает, что в ближайшие годы придётся обсуждать не только уставки, GOOSE, SV и SCD-файлы, но и серверную архитектуру, Linux с ядром реального времени, виртуальные ИЭУ, жизненный цикл программных экземпляров защит, обновления, резервирование вычислительной платформы и кибербезопасность как неотъемлемую часть системы РЗА.
Коротко: SIPROTEC V — это не просто «реле на сервере». Это пример перехода от аппаратно-центричной архитектуры РЗА к программно-определяемой архитектуре защиты и управления цифровой подстанцией.